
Patch-Management sorgt dafür, dass Betriebssysteme, Programme und andere IT-Komponenten regelmäßig mit wichtigen Updates versorgt werden. Dadurch lassen sich bekannte Sicherheitslücken schließen, bevor Cyberkriminelle sie für Angriffe ausnutzen können.
Wir zeigen, was Patch Management bedeutet, wie professionelles Patchmanagement abläuft und warum aktuelle Systeme für die IT-Sicherheit von Unternehmen entscheidend sind
Was ist Patch-Management?
In kleinen und mittelgroßen Unternehmen schreitet die Digitalisierung rasant voran. Neue digitale Prozesse eröffnen dem Mittelstand enorme Chancen, erhöhen jedoch gleichzeitig die Angriffsfläche für Cyberkriminelle. Unzureichend geschützte IT-Systeme bieten Angreifern viele Möglichkeiten, um sensible Unternehmensdaten auszuspähen oder betriebliche Abläufe gezielt zu sabotieren. Für Unternehmen entsteht dabei eine besondere Herausforderung: Während die eigene IT-Abteilung sämtliche potenziellen Schwachstellen lückenlos absichern muss, genügt einem Angreifer eine einzige ungeschützte Sicherheitslücke, um tief in das Netzwerk einzudringen.
Ein zentraler Baustein zur Schließung dieser Einfallstore ist das professionelle Patch-Management. Darunter versteht man die gezielte und strukturierte Steuerung von Software-Updates – sogenannten Patches (deutsch: Flicken). Diese Updates werden von Herstellern bereitgestellt, um nach der Markteinführung bekannt gewordene Sicherheitslücken zu schließen und Programmfehler zu beheben.
Ein kontinuierliches Patch-Management sorgt dafür, dass Betriebssysteme, Anwendungsprogramme und Netzwerkkomponenten zeitnah auf den neuesten Stand gebracht werden. So lassen sich Schwachstellen systematisch beseitigen, bevor Cyberkriminelle sie für automatisierte Angriffe oder Erpressungsversuche ausnutzen können.
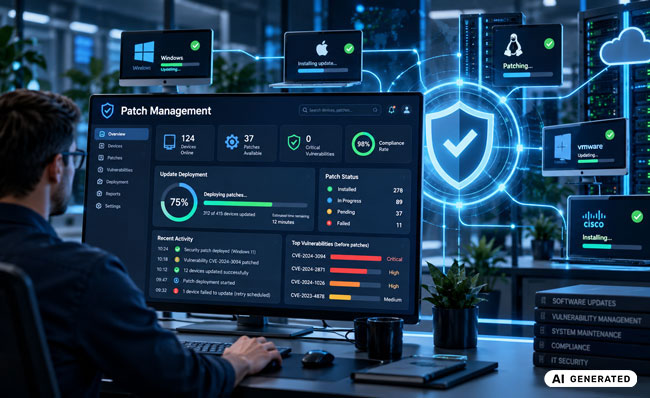
Ein kontrolliertes Patch-Management sorgt dafür, dass Programm und Systeme stets auf dem neuesten Stand sind. Bild: Chat GPT (Bild erstellt mit KI)
Zehn Tipps für ein starkes Sicherheitskonzept
Ein effektives Patch-Management entfaltet seine volle Wirkung nur dann, wenn es fest in ein ganzheitliches IT-Sicherheitskonzept eingebettet ist. Unternehmen müssen sämtliche potenziellen Einfallstore absichern, da Angreifern bereits ein einziger ungeschützter Zugang für einen erfolgreichen Cyberangriff genügt.
Cyber-Sicherheit ist daher keine einmalige Maßnahme, sondern eine kontinuierliche Aufgabe, die dauerhaft in der Unternehmensstrategie, der Kultur und allen betrieblichen Abläufen verankert sein muss. Die folgenden zehn Handlungsempfehlungen bieten Ihnen eine praktische Orientierung und dienen zugleich als Checkliste für Ihre IT-Sicherheit:
- Tipp 1: Cyber-Sicherheit ist Chefsache: Informationssicherheit bildet die grundlegende Voraussetzung für eine erfolgreiche Digitalisierung und ist als strategische Leitungsaufgabe direkt beim Top-Management angesiedelt.
- Tipp 2: Cyber-Resilienz erhöhen: Bereiten Sie Ihr Unternehmen durch regelmäßige Übungen und Krisenszenarien gezielt auf IT-Notfälle vor und legen Sie klare Entscheidungsbefugnisse fest.
- Tipp 3: Netzwerke schützen Netzwerke: Nutzen Sie den branchenübergreifenden Austausch zu aktuellen Bedrohungslagen und treten Sie Initiativen wie der Allianz für Cyber-Sicherheit des BSI bei.
- Tipp 4: Managen Sie Cyber-Risiken: Führen Sie kontinuierliche Bestandsaufnahmen Ihrer konkreten Risikolage durch und setzen Sie passgenaue technische sowie organisatorische Schutzmaßnahmen um.
- Tipp 5: Schützen Sie die „Kronjuwelen“: Klassifizieren Sie Ihre Unternehmensdaten nach ihrer Wichtigkeit und schützen Sie besonders geschäftskritische Informationen mit höchsten Sicherheitsstandards.
- Tipp 6: Sichern Sie Ihre Daten: Erstellen Sie regelmäßig geschützte Backups und überprüfen Sie deren Wiederherstellbarkeit, um sich wirksam gegen Erpressungen durch Ransomware abzusichern.
- Tipp 7: Mitarbeiter mitnehmen und regelmäßig schulen: Sensibilisieren Sie Ihre Belegschaft durch fortlaufende Awareness-Schulungen für aktuelle Angriffsmethoden wie Phishing oder Social Engineering.
- Tipp 8: Patchen, patchen, patchen: Führen Sie ein vollständiges Inventar aller Hard- und Softwarekomponenten und spielen Sie bereitgestellte Sicherheitsupdates unverzüglich ein.
- Tipp 9: Verschlüsselung sollte der Normalfall werden: Setzen Sie durchgängig moderne Kryptografieverfahren für Daten bei der Übertragung und Speicherung ein, um einen unerlaubten Informationsabfluss zu verhindern.
- Tipp 10: Dienstleister des IT-SERVICE.NETWORK unterstützen Sie: Kontaktieren Sie einen IT-Experten vom IT-SERVICE.NETWORK, um ein zuverlässiges Patch-Management für Ihre Firmen-IT zu implementieren.
Diese zehn Kernaspekte zeigen deutlich, dass technologische Schutzmaßnahmen wie das Einspielen von Updates und organisatorische Sicherheitsstrukturen Hand in Hand gehen müssen. In den folgenden Abschnitten betrachten wir diese Maßnahmen und die genaue Funktionsweise des Patch-Managements im Detail.
Tipp 1 bis Tipp 4: Führung, Resilienz, Netzwerke, Analyse
Ein tragfähiges Sicherheitskonzept beginnt auf der Führungsebene und setzt eine klare strategische Ausrichtung voraus. Die ersten vier Bausteine legen das Fundament für ein effektives Risikomanagement im Unternehmen.
- Wichtig ist vor allem, dass Cyber-Sicherheit Chefsache ist. Wer von den Vorteilen der Digitalisierung profitieren möchte, muss Informationssicherheit als unabdingbare Grundvoraussetzung verstehen. Die Absicherung der IT-Infrastruktur ist eine strategische Leitungsaufgabe, die direkt im Top-Management verankert sein muss.
- Ebenso wichtig ist, dass Sie die Cyber-Resilienz Ihrer Firma erhöhen. Bereiten Sie Ihre Organisation konsequent auf mögliche Sicherheitsvorfälle vor. Durch regelmäßige Übungen und das Durchspielen neuer Szenarien etablieren Sie funktionierende Krisenreaktionsmechanismen. Legen Sie im Vorfeld fest, wer im Notfall Entscheidungen über das Herunterfahren von Servern oder die Trennung von Netzwerksegmenten treffen darf – auch außerhalb der regulären Bürozeiten.
- Nicht zu vergessen ist: Netzwerke schützen Netzwerke. Der unternehmensübergreifende Austausch über aktuelle Bedrohungslagen und bewährte Schutzmaßnahmen ist essenziell. Werden Sie Mitglied in etablierten Initiativen wie der Allianz für Cyber-Sicherheit des Bundesamtes für Sicherheit in der Informationstechnik (BSI) oder dem UP KRITIS, um von wertvollem Praxiswissen zu profitieren.
- Außerdem gilt es, Cyber-Risiken zu managen. Führen Sie kontinuierliche Bestandsaufnahmen der spezifischen Bedrohungslage Ihres Unternehmens durch. Auf dieser Basis lassen sich technische, organisatorische und prozessuale Schutzmaßnahmen gezielt umsetzen und laufend an neue Risiken anpassen.
Indem Sie diese organisatorischen Grundlagen schaffen, stellen Sie sicher, dass Sicherheitsmaßnahmen nicht als isolierte IT-Projekte wahrgenommen, sondern als fester Bestandteil der Unternehmensführung gelebt werden.
Organisatorische Grundlagen sorgen dafür, dass IT-Sicherheit nicht als isoliertes IT-Projekt angesehen wird. Bild: Chat GPT (Bild erstellt mit KI)
Tipp 5 bis Tipp 8: Daten, Backups, Mitarbeiter, Updates
Ein wirksamer Schutz setzt voraus, dass kritische Vermögenswerte identifiziert, gesichert und fortlaufend aktualisiert werden. Die Tipps fünf bis acht adressieren wesentliche technische und organisatorische Schutzmaßnahmen für den Unternehmensalltag:
- zu Allererst gilt: Schützen Sie die „Kronjuwelen“. Nicht alle Unternehmensdaten besitzen den gleichen Stellenwert. Erstellen Sie ein vollständiges Inventar aller vorhandenen Informationen und klassifizieren Sie diese nach ihrer Wichtigkeit. Geschätskritische Daten und vertrauliche Kundeninformationen erfordern den höchsten Schutzstandard.
- Vergessen Sie nicht, Ihre Daten regelmäßig zu sichern, denn Sicherheitskopien sind die wichtigste Versicherung gegen Ransomware und Datenerpressung. Legen Sie regelmäßig Backups an, speichern Sie diese isoliert sowie offline und überprüfen Sie die konsistente Wiederherstellbarkeit in simulierten Notfallszenarien.
- Vergessen Sie Ihre Mitarbeiter nicht, sondern schulen Sie sie regelmäßig. Sicherheitsmaßnahmen greifen nämlich nur, wenn sie von den Beschäftigten verstanden und mitgetragen werden. Regelmäßige Schulungen und interne Awareness-Kampagnen sensibilisieren Ihre Belegschaft für aktuelle Phishing-Methoden und verdächtige E-Mails.
- Und natürlich gilt: patchen, patchen, patchen. Verschaffen Sie sich einen umfassenden Überblick über die im Unternehmen genutzte Hardware, Betriebssysteme und Software-Anwendungen. Stellen Sie sicher, dass bereitgestellte Sicherheitsupdates unverzüglich eingespielt werden, um bekannte Schwachstellen rechtzeitig zu schließen.
Durch das Zusammenspiel aus verlässlicher Datensicherung, geschulten Mitarbeitern und aktuellen Systemen minimieren Sie das Risiko erfolgreicher Angriffe spürbar.
Tipp 9 und Tipp 10: Verschlüsselung, Unterstützung
Den Abschluss des Zehn-Punkte-Plans bilden die wesentliche Bausteine zur nachhaltigen Härtung der IT-Landschaft und zur kontinuierlichen Informationsbeschaffung:
- Bedenken Sie: Die Verschlüsselung von Daten sollte der Normalfall werden, denn kryptografische Verfahren schützen sensible Unternehmensdaten wirksam vor unbefugtem Zugriff und Informationsabfluss. Die durchgehende Verschlüsselung von Daten – sowohl bei der Übertragung als auch bei der Speicherung – sollte in jedem Unternehmen als Standard etabliert sein.
- Der wichtigste Tipp ist aber der, dass Sie all das nicht alleine machen müssen. Holen Sie sich Unterstützung von den Experten des IT-SERVICE.NETWORK und lassen Sie die IT-Sicherheit Ihrer Firma fortlaufend an aktuelle Bedrohungslagen anpassen.
Mit der konsequenten Umsetzung dieser zehn Maßnahmen schaffen Sie ein fundamentales Sicherheitsniveau, auf dem spezialisierte Schutzkonzepte wie das automatisierte Patch-Management optimal aufbauen können.
Die Verschlüsselung sämtlicher relevanter Daten muss zum Normalfall werden, um ein starkes Sicherheitsfundament zu schaffen. Bild: ChatGPT (Bild erstellt mit KI)
Professionelles Patch-Management in der Praxis
Ein effektives Patch-Management im Unternehmen erfordert also weit mehr als das bloße Herunterladen und Ausführen zufälliger Updates. Professionelles Software-Management folgt einem strukturierten, mehrstufigen Prozess, der Risiken minimiert und eine hohe Stabilität des gesamten IT-Betriebs gewährleistet:
Am Anfang steht die kontinuierliche Bestandsaufnahme und Schwachstellenanalyse, auf deren Basis automatisch abgeglichen wird, welche Sicherheitsupdates und Patches verfügbar sind und wie hoch das jeweilige Risiko einzustufen ist.
Daran schließt sich die zentrale Planung und Prüfung der Kompatibilität an. Bevor ein Update im gesamten Netzwerk freigegeben wird, prüfen IT-Experten die Kompatibilität der Patches mit den bestehenden Anwendungen. Dadurch wird verhindert, dass es nach der Installation zu Systemkonflikten oder ungewollten Betriebsunterbrechungen kommt.
Im nächsten Schritt erfolgt die automatische und kontrollierte Verteilung. Als wichtig oder kritisch eingestufte Sicherheitsupdates werden über eine zentrale Konsole gezielt und automatisiert auf den Zielsystemen installiert. Das Einspielen kann so terminiert werden, dass der laufende Arbeitsbetrieb der Beschäftigten nicht gestört wird.
Den Abschluss bildet ein lückenloses Reporting und die Nachbereitung. Nach der Verteilung analysieren Spezialisten automatisierte Statusberichte. Sollte ein Update auf einzelnen Geräten fehlschlagen oder Kompatibilitätsprobleme verursachen, können IT-Fachkräfte den Patch zentral zurückziehen und das Verteilungsverfahren umgehend anpassen. Durch diesen kontrollierten Ablauf stellen Unternehmen sicher, dass ihre IT-Infrastruktur ohne manuellen Aufwand für die Belegschaft dauerhaft auf einem hohen Sicherheitsniveau gehalten wird.
Von der Schwachstellenanalyse bis zur Patch-Verteilung
Um Sicherheitslücken vor ihrer Ausnutzung wirksam zu schließen, erfordert das Patch-Management einen klar strukturierten technischen Ablauf. Der Prozess gliedert sich von der ersten Risikoerkennung bis zur finalen Verteilung in aufeinander aufbauende Einzelschritte und beginnt mit der automatischen Prüfung der IT-Landschaft. Hierbei scannt eine spezialisierte Patch-Management-Software die im Unternehmen eingesetzte Infrastruktur fortlaufend und erfasst das System installierte Betriebssysteme sowie Dritthersteller-Software wie Microsoft Office, Mozilla Firefox, Google Chrome, Adobe Acrobat oder Zoom und gleicht deren Patch-Level ab.
Es folgt die Priorisierung nach Dringlichkeit, was bedeutet, dass neue Sicherheitsupdates nach ihrer Kritikalität bewertet werden. Als wichtig oder kritisch eingestufte Patches erhalten die höchste Priorität, da für die zugrundeliegenden Schwachstellen oft bereits aktive Angriffsversuche existieren.
Den eigentlichen Kern bildet die zeitgesteuerte Installation. Die Verteilung der Updates erfolgt automatisiert über eine zentrale Steuerungskonsole. IT-Verantwortliche können den Installationszeitpunkt so wählen, dass Neustarts und Systemaktualisierungen außerhalb der regulären Arbeitszeiten stattfinden. Der laufende Betrieb wird also nicht gestört. Durch diesen automatisierten Ablauf wird sichergestellt, dass sicherheitsrelevante Updates nicht mehr manuell bestätigt oder aus Versehen von Beschäftigten abgelehnt werden.
Die Schwachstellenanalyse ist ein Schritt der automatischen prüfung Ihrer IT-Infrastruktur. Bild: Chat GPT (Bild erstellt mit KI)
Kompatibilitätsprüfungen, Herausforderungen und Reporting
Trotz moderner Automatisierung stehen Unternehmen im Software-Management vor diversen Herausforderungen. Neue Patches können im Einzelfall Wechselwirkungen mit bestehenden Branchenanwendungen erzeugen oder unerwartete Systemfehler auslösen. Ein professionelles Patch-Management fängt diese Risiken durch strukturierte Kontroll- und Analyseprozesse gezielt ab
An erster Stelle stehen gründliche Vorab-Tests und Kompatibilitätsprüfungen, wobei qualifizierte IT-Experten Updates nicht ungesehen für die gesamte Infrastruktur freigeben, sondern neue Patches zunächst in einer isolierten Testumgebung auf ihre Verträglichkeit mit allen installierten Programmen und Systemfunktionen hin überprüfen.
Tritt trotz sorgfältiger Prüfung ein Problem auf, greift eine schnelle Reaktion bei Verteilungsproblemen. Sollte ein Patch nach der Verteilung unerwartete Funktionsstörungen verursachen, können IT-Spezialisten das betreffende Update über die zentrale Verwaltungssoftware unverzüglich und steuerbar zurückziehen.
Ergänzt wird dieser Prozess durch eine detaillierte Berichterstattung und zentrales Reporting. Auf Basis automatisierter Verteilungsberichte analysieren IT-Fachkräfte fehlgeschlagene Update-Versuche. Diese Auswertungen dienen dazu, Ursachen wie fehlenden Speicherplatz oder Blockaden durch Drittanbieter-Software zu identifizieren und den Verteilungsprozess fortlaufend zu optimieren. Ein zentral verwalteter Update-Prozess entlastet interne Ressourcen und garantiert, dass Sicherheit und Systemstabilität im Unternehmensnetzwerk stets im Einklang bleiben.
Wird das Patch-Management vernachlässigt, drohen Cyberangriffe. Sie sind Existenzbedrohend. Bild: ChatGPT (Bild erstellt mit KI)
Patch-Management: proaktiv gegen Ransomware
Cyberangriffe mit Erpressungssoftware – sogenannte Ransomware – stellen für alle Unternehmen eine existenzielle Bedrohung dar. Angreifer verschlüsseln dabei vertrauliche Daten, blockieren geschäftskritische Systeme und drohen zusätzlich mit der Veröffentlichung gestohlener Informationen. Diese doppelte Erpressung (auch Double Extortion) führt ohne funktionierende Gegenmaßnahmen zu massiven Betriebsunterbrechungen und hohen finanziellen Schäden.
In der modernen IT-Sicherheit gilt das Patch-Management daher als unverzichtbare Komponente der präventiven Systemwartung. Sicherheitsbehörden wie das BSI oder die US-amerikanische CISA betonen regelmäßig, dass die zeitnahe Schließung bekannter Schwachstellen der wirksamste Schutz gegen typische Infektionswege von Ransomware ist.
Da Angreifer automatisierte Werkzeuge nutzen, um das Internet gezielt nach ungepatchten Sicherheitslücken abzusuchen, senkt ein durchgängiges Software-Management das Risiko eines erfolgreichen Erstzugriffs signifikant. Patch-Management ist somit kein lästiger Zusatzaufwand, sondern eine grundlegende Betriebsvoraussetzung für eine widerstandsfähige IT-Infrastruktur.
Update-Management für Ihr Unternehmen
Ein lückenloses Patch-Management ist für die IT-Sicherheit moderner Unternehmen unverzichtbar, bindet im betrieblichen Alltag jedoch wertvolle personelle und zeitliche Ressourcen. Durch die Auslagerung des Software-Managements an die qualifizierten IT-Experten aus dem IT-SERVICE.NETWORK stellen Sie sicher, dass sämtliche Anwendungen, Betriebssysteme und Netzwerkkomponenten auf dem neuesten Stand gehalten werden. Und zwar proaktiv, kontinuierlich und fachgerecht.
Unsere Systemhäuser übernehmen den gesamten Update-Prozess zentral aus einer Hand – von der automatischen Überwachung verfügbarer Patches über strukturierte Kompatibilitätsprüfungen bis hin zur zeitgesteuerten Verteilung und lückenlosen Berichterstattung. Für Sie heißt das eine spürbare Minimierung des Risikos erfolgreicher Cyberangriffe sowie eine nachhaltige Entlastung Ihrer Belegschaft vom manuellen Administrationsaufwand.
Schützen Sie Ihre Infrastruktur und geschäftskritischen Daten wirksam vor aktuellen Bedrohungen: Nehmen Sie noch heute Kontakt zu einen Experten aus dem IT-SERVICE.NETWORK auf und lassen Sie sich individuell beraten.
Weiterführende Informationen:
BSI, NIST, CISA, Pexels/Walls.io (Headerbild)
Zur besseren Lesbarkeit verwenden wir im Text die männliche Form. Gemeint sind jedoch immer alle Geschlechter und Geschlechtsidentitäten.

Schreiben Sie einen Kommentar
* = Pflichtfelder
Bitte beachten Sie unsere Datenschutzerklärung