
Threat Actor Intelligence verbindet technische Schwachstellen mit Bedrohungsakteuren, die mit deren Ausnutzung in Verbindung stehen. Statt nur Schwachstellen zu betrachten, bewerten Unternehmen reale Angriffspfade, bekannte Taktiken und mögliche Folgen.
Das hilft, begrenzte IT-Ressourcen gezielter einzusetzen. Wir zeigen, wie diese Sichtweise hilft, Cyberrisiken gezielter zu priorisieren.
Was sind Threat Actors?
Threat Actors sind Personen, Gruppen oder Organisationen, die gezielt Cyberangriffe durchführen oder vorbereiten. Der deutsche Begriff „Bedrohungsakteure“ beschreibt damit die Akteure hinter einer digitalen Bedrohung. Dazu gehören beispielsweise Cyberkriminelle, staatlich unterstützte Gruppen, Hacktivisten und böswillige Insider. Ein Threat Actor bezeichnet dabei nicht zwangsläufig eine eindeutig identifizierte Gruppe, denn verschiedene IT-Sicehrheitsanbieter können denselben Aktivitätscluster unter unterschiedlichen Namen führen.
Ihre Ziele unterscheiden sich deutlich. Manche Threat Actors wollen Geld erbeuten oder Unternehmen mit Ransomware erpressen. Andere interessieren sich für vertrauliche Daten, Wirtschaftsspionage oder die gezielte Störung von IT-Systemen. Auch Fähigkeiten, Ressourcen und Vorgehensweisen unterscheiden sich.
Für Unternehmen reicht es deshalb nicht, nur einzelne Sicherheitslücken zu betrachten. Entscheidend ist auch, wer diese Schwachstellen ausnutzen kann und welche Angriffsmethoden der jeweilige Akteur verwendet. Genau hier setzt Threat Actor Intelligence an: Sie verbindet technische Schwachstellen mit bekannten Verhaltensmustern und realistischen Angriffsszenarien.
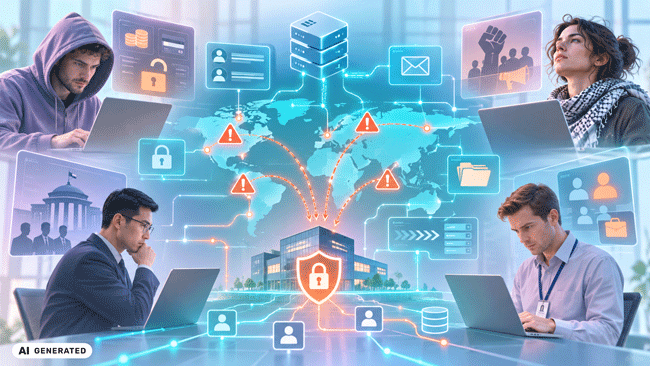
Ob Cyberkriminelle, staatlich unterstützte Gruppen, Hacktivisten oder böswillige Insider – sie alle gelten als Threat Actors, also als Bedrohungsakteure. Bild: ChatGPT
Was ist Threat Actor Intelligence?
Threat Actor Intelligence geht einen Schritt weiter als die reine Betrachtung einzelner Schwachstellen. Sie untersucht, welche Bedrohungsakteure mit der Ausnutzung bestimmter Schwachstellen in Verbindung stehen und welche Taktiken dabei eine Rolle spielen.
Dabei geht es nicht darum, einen künftigen Angriff eindeutig vorherzusagen. Vielmehr entsteht zusätzlicher Kontext zu bekannten Verhaltensmustern und beobachteten Aktivitäten.
Unternehmen können dadurch besser einschätzen, welche Bedrohungen für ihre eigene IT relevant sind. Statt einzelne Schwachstellen ausschließlich nach technischen Kennzahlen zu bewerten, fließen Informationen über reale Angriffsmethoden in die Betrachtung ein. Threat Actor Intelligence schafft damit die Grundlage für eine stärker bedrohungsorientierte IT-Sicherheit.
TTPs, MITRE ATT&CK, CVEs
Für Threat Actor Intelligence sind sogenannte TTPs besonders wichtig. Die Abkürzung steht für „Tactics, Techniques and Procedures“ und beschreibt typische Verhaltensweisen von Angreifern: Taktiken kennzeichnen das jeweilige Ziel innerhalb eines Angriffs. Techniken beschreiben, wie Bedrohungsakteure dieses Ziel erreichen. Procedures zeigen die konkrete Umsetzung einer Technik in beobachteten Angriffen.
Das MITRE-ATT&CK-Framework ordnet viele dieser Taktiken und Techniken strukturiert ein. Dadurch lassen sich beobachtete Aktivitäten unterschiedlicher Threat Actors besser vergleichen und analysieren.
Auch CVEs spielen eine Rolle. „CVE“ steht für „Common Vulnerabilities and Exposures“. CVE-Kennungen dienen dazu, öffentlich bekannte Sicherheitslücken eindeutig zu identifizieren und herstellerübergreifend zu referenzieren.
Zusammen mit bekannten Angriffspfaden entsteht daraus ein technisches Lagebild. Es zeigt beispielsweise, über welche Schwachstellen ein Angreifer Zugang erhält und wie er sich anschließend innerhalb der IT-Infrastruktur bewegen kann.
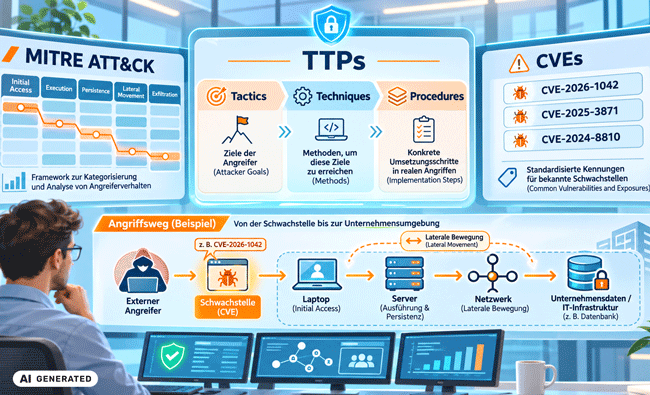
In der Gesamtheit von Angriffswegen und Schwachstellen entsteht ein technisches Lagebild über Angreifer. Bild: ChatGPT
Von der Schwachstelle zum Geschäftsrisiko
Eine technische Schwachstelle sagt allein noch wenig über das konkrete Geschäftsrisiko aus. Entscheidend ist auch, welche Systeme betroffen sind und welche Folgen ein erfolgreicher Angriff hätte. Eine Lücke in einem wenig relevanten Testsystem kann beispielsweise anders bewertet werden als eine Schwachstelle mit Zugriff auf zentrale Benutzerkonten oder Unternehmensdaten.
Mögliche Auswirkungen reichen von gestohlenen Informationen und gesperrten Systemen bis zu längeren Betriebsunterbrechungen. Auch finanzielle Schäden oder Datenschutzverletzungen können entstehen.
Threat Actor Intelligence unterstützt deshalb eine risikobasierte Priorisierung. Sicherheitsverantwortliche können Schwachstellen danach gewichten, wie relevant sie für reale Angriffsszenarien und wichtige Geschäftsprozesse sind. Gerade bei begrenzten Ressourcen hilft diese Sichtweise, besonders kritische Risiken zuerst zu bearbeiten.
KMU im Visier von Angreifern
Kleine Unternehmen geraten besonders gern ins Visier von Bedrohungsakteuren, weil sie über wertvolle Daten und hohe Zahlungsbereitschaft bei Erpressungen verfügen, gleichzeitig aber aufgrund knapper Ressourcen oft schlechter geschützt sind und als ungesichertes Einfallstor in die Lieferketten großer Konzerne dienen. Ihnen fehlen häufig eigene Security-Teams, umfangreiche Analysewerkzeuge oder ausreichend Zeit für eine kontinuierliche Sicherheitsbewertung, während gleichzeitig typische Angriffsflächen wie E-Mail-Konten, Benutzerzugänge, Endgeräte, Netzwerke und öffentlich erreichbare Systeme bestehen. Cyberkriminelle können dabei sowohl gezielt als auch opportunistisch vorgehen.
Threat Actor Intelligence hilft kleinen Unternehmen, vorhandene Informationen besser einzuordnen. Statt zahlreiche Sicherheitsmeldungen gleich zu behandeln, lässt sich der Blick auf Bedrohungen richten, die zur eigenen IT-Umgebung und zum jeweiligen Geschäftsmodell passen.
Das erleichtert auch die Zusammenarbeit mit externen IT-Dienstleistern. Technische Risiken lassen sich konkreter besprechen und Schutzmaßnahmen gezielter planen.
Gerade kleine Unternehmen sind häufig das Ziel von Angreifern. Bild: ChatGPT
Bedrohungsbeispiele aus der Praxis
Ein typisches Szenario ist Ransomware. Angreifer nutzen gestohlene Zugangsdaten oder bekannte Sicherheitslücken, dringen in Systeme ein und verschlüsseln anschließend Daten. Häufig kopieren sie Informationen zusätzlich und drohen mit deren Veröffentlichung.
Auch Phishing gehört zu den verbreiteten Angriffsmethoden. Gefälschte E-Mails oder Webseiten sollen Beschäftigte dazu bringen, Zugangsdaten preiszugeben oder Schadsoftware auszuführen. Gezieltes Spear-Phishing richtet sich dabei gegen bestimmte Personen oder Personengruppen.
Ein weiteres Beispiel sind ungepatchte Systeme. Bekannt gewordene Sicherheitslücken können Angreifern einen Einstieg ermöglichen, wenn Updates fehlen. Auch vorhandene oder nachträglich eingerichtete Backdoors können einen unbemerkten Zugriff auf Systeme ermöglichen.
Threat Actor Intelligence ordnet solche Szenarien konkreten Angriffsmustern zu. Unternehmen erhalten dadurch ein besseres Bild davon, welche Bedrohungen sie bei ihrer IT-Sicherheit besonders berücksichtigen müssen.
Cyberrisiken gezielt reduzieren
Threat Actor Intelligence liefert wertvollen Kontext – wirksam wird sie aber erst zusammen mit einer konsequent gepflegten IT-Infrastruktur. Dazu gehören aktuelle Systeme, geschützte Benutzerkonten, sichere Netzwerke und regelmäßig geschlossene Schwachstellen.
Gerade kleine Unternehmen profitieren von einer klaren Priorisierung. Kritische Updates, auffällige Konfigurationen und besonders gefährdete Systeme lassen sich zuerst bearbeiten. Regelmäßige Sicherheitsbewertungen helfen zusätzlich, neue Schwachstellen frühzeitig zu erkennen. Auch externe IT-Experten können solche Prüfungen übernehmen.
Die Experten aus dem IT-SERVICE.NETWORK unterstützen Sie dabei, Ihre IT-Sicherheit strukturiert zu prüfen und geeignete Schutzmaßnahmen umzusetzen. Gemeinsam lassen sich technische Risiken bewerten, Systeme aktualisieren und Sicherheitslücken gezielt reduzieren, sodass aus Bedrohungsinformationen ein konkreter Handlungsplan für Ihre IT entsteht – abgestimmt auf die tatsächlichen Risiken Ihres Unternehmens. Kontaktieren Sie uns!
Quellen: security-insider, horizon3, serviceware-se, ibm, Unsplash/Vitaly Gariev (Headerbild)
Zur besseren Lesbarkeit verwenden wir im Text die männliche Form. Gemeint sind jedoch immer alle Geschlechter und Geschlechtsidentitäten.

Geschrieben von
IT-SERVICVE.NETWORK ist eine Marke der in Schloß Holte ansässigen SYNAXON. Seit 2016 arbeitet Maren Keller für den PC-SPEZIALIST-Blog und seit 2026 hauptverantwortlich auch für den IT-SERVICE.NETWORK-Blog. Gestartet als Online-Redakteurin ist sie mittlerweile Content Marketing Managerin und trägt unter anderem die Verantwortung für die Inhalte beider Blogs. Die studierte Germanistin und Politologin hat einen Spürsinn für… Weiterlesen
Schreiben Sie einen Kommentar
* = Pflichtfelder
Bitte beachten Sie unsere Datenschutzerklärung