
Wer haftet, wenn ein KI-gestützter Roboter eine Person verletzt oder Sachschaden anrichtet? Der Einsatz autonomer Systeme wirft grundlegende juristische Fragen entlang der gesamten Wertschöpfungskette auf.
Ob Hersteller, Betreiber oder Systemhaus: Die rechtlichen Risiken von Automatisierung und Künstlicher Intelligenz verteilen sich entlang der gesamten Wertschöpfungskette. Erfahren Sie, welche Haftungsregeln gelten und wie sich IT-Dienstleister vertraglich absichern.
- Haftung für Roboter: Juristische Grundlagen
- Haftung nach dem Produkthaftungsgesetz
- Produzentenhaftung nach § 823 BGB
- Rolle und Haftungsrisiken von IT-Systemhäusern
- Die EU-KI-Verordnung und Hochrisiko-KI
- Datenschutzrechtliche Vorgaben durch die DSGVO
- Haftung für Roboter in der Praxis
- Einsatz von KI: Rechtssicherheit schaffen
Haftung für Roboter: Juristische Grundlagen
Der zunehmende Einsatz von Robotik und Künstlicher Intelligenz in Unternehmen verändert die rechtliche Bewertung von Schäden grundlegend. Wenn ein (teil-)autonomes System einen Sach- oder Personenschaden verursacht, lässt sich das Geschehen selten auf eine einzelne Ursache zurückführen. Hardware, Steuerungssoftware, KI-Komponenten, Cloud-Dienste und menschliche Bedienungsfehler wirken in der Praxis eng zusammen.
Im deutschen Zivilrecht existiert bisher keine eigenständige Rechtspersönlichkeit für Maschinen oder Systeme (sogenannte E-Personen). Schäden müssen daher über das allgemeine Zivil- und Deliktsrecht den dahinterstehenden Akteuren zugeordnet werden. Grundsätzlich haftet jede Person, die vorsätzlich oder fahrlässig eine Ursache für den Schadenseintritt gesetzt hat. Um Risiken beim Einsatz von Haftung für Roboter fundiert einzuschätzen, müssen Verträge, Sorgfaltspflichten und gesetzliche Tatbestände entlang der gesamten Wertschöpfungskette detailliert analysiert werden.
Haftung nach dem Produkthaftungsgesetz
Neben der allgemeinen Verschuldenshaftung gewährt das Produkthaftungsgesetz (ProdHaftG) Geschädigten einen Anspruch auf Schadensersatz, der unabhängig von einem konkreten Verschulden des Herstellers greift. Diese reine Gefährdungshaftung setzt voraus, dass durch ein fehlerhaftes Produkt Leben, Körper, Gesundheit oder eine Sache beschädigt wurden. Die Inverkehrbringung des fehlerhaften Produkts reicht dabei als Haftungsgrund aus.
In der Praxis scheitert eine Inanspruchnahme bei KI-gestützten Systemen bislang jedoch häufig daran, dass Geschädigte den Fehler sowie die ursächliche Kausalität nachweisen müssen. Das KI-typische „Blackbox“-Phänomen – die für Außenstehende nicht nachvollziehbare Entscheidungsfindung komplexer Algorithmen – stellt Laien vor extrem hohe Beweishürden.
Um diesen Missstand zu beheben, wurde auf europäischer Ebene die neue EU-Produkthaftungsrichtlinie (RL (EU) 2024/2853) erlassen. Sie muss von den Mitgliedstaaten bis Ende 2026 in nationales Recht umgesetzt werden und modernisiert den Haftungsrahmen für digitale Technologien grundlegend.
Die EU-Produkthaftungsrichtlinie modernisiert den Haftungsrahmen für digitale Technologien. Bild: stock.adobe.com/AD
Haftung für Roboter: Anwendungsbereich für KI und Software
Ein zentraler Schritt der Reform ist die ausdrückliche Einbeziehung von Software, KI-Systemen und produktbezogenen digitalen Diensten in den Anwendungsbereich des Produkthaftungsrechts. Das bedeutet: Wenn ein Systemhaus ein autonomes Robotik-System liefert, dessen Steuerung oder lernende Algorithmen einen Personen- oder Sachschaden verursachen, gilt diese Software rechtlich als Produkt.
Unabhängig davon, ob ein Fehler in einer physischen Komponente, der Steuerungssoftware oder einer angebundenen Cloud-Anwendung liegt, greift das Prinzip der Gefährdungshaftung für den jeweiligen Hersteller des fehlerhaften Produkts.
Die EU-Produkthaftungsrichtlinie schließt damit eine maßgebliche Haftungslücke bei modernen Automatisierungslösungen, bei denen Hardware und Software nahtlos ineinandergreifen. Zugleich begründet sie für Betreiber und Geschädigte klarere Ansprüche, wenn KI-Systeme durch kontinuierliche Updates oder maschinelles Lernen ihr Verhalten nach dem Inverkehrbringen verändern.
Haftung für Roboter: Beweiserleichterungen für Geschädigte
Um Geschädigten die Geltendmachung von Schadensersatzansprüchen bei unübersichtlichen IT-Architekturen zu erleichtern, führt die Richtlinie gezielte Beweiserleichterungen ein. Wenn Opfer nachweisen können, dass ein beteiligter Akteur schadensrelevante Pflichten verletzt hat und ein Zusammenhang zum eingetretenen Schaden wahrscheinlich ist, greift eine gesetzliche Kausalitätsvermutung.
Zudem adressiert die Neuregelung das Problem der technischen Intransparenz über gerichtliche Anordnungen zur Offenlegung von Beweismitteln. Beklagte Hersteller können verpflichtet werden, relevante Informationen zur Systemarchitektur offenzulegen, sofern der Kläger hinreichende Tatsachen für einen Plausibilitätsnachweis erbringt. Kommt das Unternehmen dieser Offenlegungspflicht nicht nach, wird die Fehlerhaftigkeit des Produkts gerichtlich vermutet. Geschäftsgeheimnisse bleiben durch spezielle gerichtliche Vertraulichkeitsmaßnahmen geschützt.
Immer wieder stellt sich die Frage, wer haftet, wenn Roboter Fehler machen. Bild: Chat GPT (Bild erstellt mit KI)
Produzentenhaftung nach § 823 BGB
Von der verschuldensunabhängigen Produkthaftung unterscheidet das Zivilrecht die deliktische Produzentenhaftung auf Grundlage von § 823 Abs. 1 BGB. Diese setzt ein schuldhaftes – also vorsätzliches oder fahrlässiges – Handeln voraus. In der Praxis steht dabei der Vorwurf im Mittelpunkt, eine gesetzliche Verkehrssicherungspflicht verletzt zu haben.
Wer eine Gefahrenquelle schafft oder betreibt, muss alle zumutbaren Vorkehrungen treffen, um Schäden bei Dritten zu verhindern. Im Kontext von Robotik und Künstlicher Intelligenz gliedert sich diese Verpflichtung in vier zentrale Aufgabenbereiche:
- Organisationspflichten zur fehlerfreien Konstruktion und Fertigung,
- Instruktionspflichten zur verständlichen Warnung vor Restrisiken,
- Produktbeobachtungspflichten bezüglich neu auftretender Gefahren im Betrieb und
- konkrete Gefahrabwendungspflichten wie Sicherheitsupdates oder Produktrückrufe.
Um geschädigte Dritte zu schützen, kehrt die Rechtsprechung bei der Produzentenhaftung die Beweislast um. Der Hersteller muss lückenlos nachweisen, dass er sämtlichen Verkehrssicherungspflichten ordnungsgemäß nachgekommen ist.
Rolle und Haftungsrisiken von IT-Systemhäusern
IT-Systemhäuser und Systemintegratoren stehen beim Aufbau von KI- und Robotik-Systemen an einer zentralen Schnittstelle der Wertschöpfungskette. Da Hardware, Steuerungssoftware, Sensorik und KI-Komponenten meist von unterschiedlichen Drittherstellern stammen, führt die Zusammenführung dieser Bausteine zu komplexen Haftungsfragen.
Fällt ein autonomes System aus oder verursacht einen Schaden, wird rechtlich genau geprüft, auf welche Ursache der Fehler zurückzuführen ist:
- Liegt ein Konstruktionsfehler des Hardware-Herstellers vor, haftet primär dieser.
- Beruht der Schaden jedoch auf einer fehlerhaften Konfiguration, einer mangelhaften Integration der Schnittstellen oder einer unzureichenden Einweisung des Betreibers, gerät das Systemhaus direkt in die Mithaftung.
Neben gesetzlichen Schadensersatzansprüchen Dritter rücken für Dienstleister vor allem die vertraglichen Pflichten gegenüber dem Auftraggeber in den Fokus.
IT-Systemhäuser und Systemintegratoren stehen beim Aufbau von KI- und Robotik-Systemen an einer zentralen Schnittstelle der Wertschöpfungskette. Bild: ChatGPT (Bild erstellt mit KI)
Risiko: Wann wird ein Systemhaus rechtlich zum Hersteller?
Für IT-Systemhäuser und Integratoren besteht ein erhebliches rechtliches Risiko darin, ungeplant in die Rolle des Herstellers zu rücken. Kombiniert ein Dienstleister verschiedene Maschinen, Sicherheitsbauteile, Sensoren und Softwaremodule zu einer neuen Gesamtanlage oder nimmt er wesentliche sicherheitsrelevante Veränderungen an bestehenden Systemen vor, gilt er produktsicherheitsrechtlich als Hersteller.
Damit treffen das Systemhaus sämtliche gesetzlichen Herstellerpflichten in vollem Umfang. Hierzu zählen die Durchführung einer umfassenden Risikobeurteilung, die Erstellung der technischen Dokumentation, das Ausstellen der EU-Konformitätserklärung sowie das Anbringen der CE-Kennzeichnung.
Wer diese Pflichten vernachlässigt, setzt sich gravierenden Produkthaftungs- und Gewährleistungsrisiken aus, falls die automatisierte Anlage später Schäden verursacht. Systemhäuser müssen ihre regulatorische Rolle daher bereits in der Projektierungsphase eindeutig definieren.
Die Europäische Maschinenverordnung ab 2027
Mit Wirkung zum 20. Januar 2027 löst die neue europäische Maschinenverordnung (Verordnung (EU) 2023/1230) die bisherige Maschinenrichtlinie ab und entfaltet in allen EU-Mitgliedstaaten unmittelbare Rechtsgültigkeit. Der Gesetzgeber reagiert damit gezielt auf die fortschreitende Verschmelzung von physischer Hardware und digitalen Steuerungselementen.
Die Neuregelung dehnt den Anwendungsbereich explizit auf Software aus, die Sicherheitsfunktionen von Maschinen gewährleistet. Für Robotik-Systeme mit KI-Komponenten sieht die Verordnung verbindliche Konformitätsbewertungsverfahren vor. Dies betrifft insbesondere Sicherheitsbauteile, deren Schutz- und Steuerungsverhalten durch maschinelles Lernen oder adaptive Algorithmen geprägt ist.
Systemhäuser müssen berücksichtigen, dass bei Modifikationen an Steuerungssoftware oder KI-Modellen das Konformitätsbewertungsverfahren erneut durchlaufen werden muss. Um rechtliche Risiken sowie Vertriebsverbote zu vermeiden, sollten IT-Dienstleister die veränderten Sicherheits- und Dokumentationsanforderungen frühzeitig in ihre Integrationskonzepte einbinden.
Am 20. Januar 2027 tritt eine neue Maschinenverordnung ist Kraft, die auf die zunehmende Verschmelzung von physischer Hardware und digitalen Steuerungselementen eingeht. Bild: ChatGPT (Bild erstellt mit KI)
Die EU-KI-Verordnung und Hochrisiko-KI
Die Europäische KI-Verordnung (AI Act) setzt einen risikobasierten Regulierungsrahmen, der direkten Einfluss auf die haftungsrechtliche Beurteilung von Automatisierungssystemen nimmt. Obwohl die Verordnung selbst keine eigenständigen zivilrechtlichen Schadensersatzansprüche enthält, dienen ihre Vorgaben Gerichten künftig als Maßstab für Sorgfaltspflichten und Produktfehler.
Ein Verstoß gegen Transparenz- oder Aufsichtspflichten kann somit einen Schutzgesetzverstoß nach § 823 Abs. 2 BGB darstellen und Haftungsansprüche begründen. Besondere Anforderungen gelten für sogenannte Hochrisiko-KI-Systeme, wie sie etwa als Sicherheitsbauteile in Maschinen oder bei der Verarbeitung biometrischer Daten eingesetzt werden.
Anbieter und Betreiber solcher Systeme müssen ein funktionierendes Risikomanagement etablieren, eine lückenlose technische Dokumentation führen sowie eine wirksame menschliche Aufsicht (Human Oversight) sicherstellen. Zur Beweissicherung in Haftungsfällen gewinnen standardisierte Audit-Trails an Bedeutung, die Systementscheidungen, Modellversionen und menschliche Eingriffe nachvollziehbar protokollieren.
Datenschutzrechtliche Vorgaben durch die DSGVO
Neben haftungs- und produktsicherheitsrechtlichen Regelungen stellt der Datenschutz bei der Nutzung autonomer Systeme erhebliche Anforderungen an Unternehmen und Dienstleister. Sobald ein Robotik-System Kameras, Mikrofone oder Umfeldsensoren nutzt, verarbeitet es in der Regel personenbezogene Daten – etwa Aufnahmen von Mitarbeitern, Passanten oder Kundschaft. Die europäische Datenschutz-Grundverordnung (DSGVO) gilt für diesen Datenerhebungsprozess uneingeschränkt.
IT-Systemhäuser und Betreiber müssen dabei zwingend rollenspezifische Verantwortlichkeiten klären: Handelt der Dienstleister als Auftragsverarbeiter nach Weisung des Kunden oder entscheidet er eigenständig über Mittel und Zwecke der Datenverarbeitung und wird somit selbst datenschutzrechtlich Verantwortlicher?
Zudem verlangt die DSGVO die Umsetzung geeigneter technischer und organisatorischer Maßnahmen (TOMs). Dazu zählen eine datensparsame Sensorkonfiguration, rollenbasierte Zugriffskontrollen, die Verschlüsselung übermittelter Daten sowie die Einhaltung der Grundsätze „Privacy by Design“ und „Privacy by Default“ bereits während der Systementwicklung.
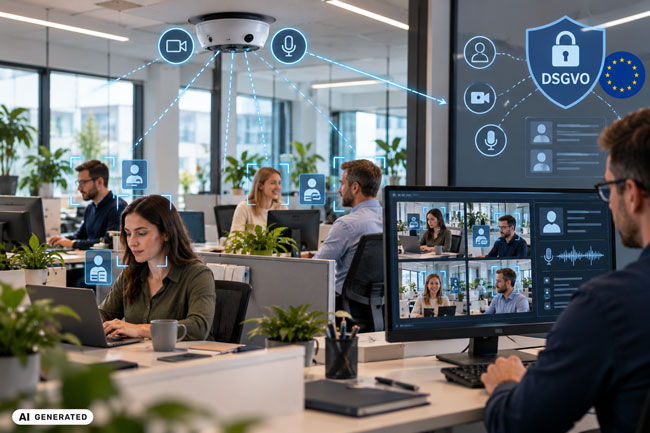
Bei der Nutzung autonomer Systeme gilt dennoch die DSGVO. Bild: ChatGPT (Bild erstellt mit KI)
Haftung für Robotor in der Praxis
Um Haftungsrisiken beim Einsatz und der Integration von Robotik-Lösungen wirksam einzudämmen, müssen IT-Systemhäuser vertragliche Leitplanken präzise definieren. Die am häufigsten anzutreffende Schwachstelle in der Praxis sind ungenaue Leistungsbeschreibungen.
Verantwortlichkeiten für Schnittstellen, Wartung, Monitoring, Incident Management sowie das Einspielen von Patches und Sicherheitsupdates sollten eindeutig der jeweiligen Partei zugewiesen werden. Bei Service Level Agreements (SLAs) ist auf exakt definierte Bezugsgrößen zu achten – insbesondere bei Verfügbarkeitszusagen und der rechtlichen Einordnung von Bonus-Malus-Regelungen oder Credits. Verträge mit Subunternehmern und Cloud-Anbietern müssen zudem die tatsächliche Leistungskette spiegeln, um Haftungslücken zu vermeiden.
Ergänzend ist ein spezialisierter Versicherungsschutz unverzichtbar, der neuartige Schadensszenarien im Bereich KI, Cybersicherheit sowie Betriebsunterbrechungen verlässlich abdeckt.
Einsatz von KI: Rechtssicherheit schaffen
Das deutsche und europäische Haftungssystem bietet auch bei komplexen Technologien wie Künstlicher Intelligenz und Robotik ein tragfähiges Fundament. Ein haftungsfreier Raum existiert nicht, da Schäden stets über Produkt-, Produzenten- oder Betreiberhaftung zugeordnet werden können.
Für IT-Systemhäuser und Systemintegratoren bringt die fortschreitende Regulierung durch die EU-KI-Verordnung, die europäische Maschinenverordnung sowie die modernisierte Produkthaftungsrichtlinie jedoch erweiterte Pflichten mit sich. Wer Systeme kombiniert oder anpassende Softwareeingriffe vornimmt, riskiert, rechtlich als Hersteller eingeordnet zu werden. Rechtssicherheit entsteht daher primär durch klare vertragliche Leistungsbeschreibungen, saubere Zuordnungen der Verantwortlichkeiten sowie eine lückenlose technische Dokumentation aller Systementscheidungen.
Wenn Sie für Ihre Kunden Automatisierungslösungen oder KI-gestützte Systeme integrieren, ist eine vorausschauende Absicherung unverzichtbar. Ein qualifiziertes IT-Systemhaus, wie es die Experten aus dem IT-SERVICE.NETWORK sind, unterstützt Sie dabei, technische und vertragliche Risiken von Anfang an zu minimieren. Nehmen Sie Kontakt auf!
Weiterführende Informationen:
it-business, uni-würzburg, srd-rechtsanwälte, Unsplash/Growtika (Headerbild)
Zur besseren Lesbarkeit verwenden wir im Text die männliche Form. Gemeint sind jedoch immer alle Geschlechter und Geschlechtsidentitäten.

Geschrieben von
IT-SERVICVE.NETWORK ist eine Marke der in Schloß Holte ansässigen SYNAXON. Seit 2016 arbeitet Maren Keller für den PC-SPEZIALIST-Blog und seit 2026 hauptverantwortlich auch für den IT-SERVICE.NETWORK-Blog. Gestartet als Online-Redakteurin ist sie mittlerweile Content Marketing Managerin und trägt unter anderem die Verantwortung für die Inhalte beider Blogs. Die studierte Germanistin und Politologin hat einen Spürsinn für… Weiterlesen
Schreiben Sie einen Kommentar
* = Pflichtfelder
Bitte beachten Sie unsere Datenschutzerklärung