Unter dem Namen PHP2Shell bedrohen zwei kritische Sicherheitslücken im Kern der Programmiersprache PHP unzählige Webserver weltweit. Wir haben die Infos, was bislang über die PHP-Sicherheitslücke bekannt ist.
Die Schwachstellen ermöglichen Angreifern die Ausführung von Schadcode aus der Ferne ohne vorherige Anmeldung. Da automatisierte Angriffe bereits laufen, raten Sicherheitsbehörden wie das BSI zum unverzüglichen Einspielen der bereitgestellten Notfall-Patches.
PHP-Sicherheitslücke PHP2Shell
Unter der Bezeichnung PHP2Shell warnen IT-Sicherheitsexperten und Behörden vor zwei hochkritischen Schwachstellen im Kern der Skriptsprache PHP. Die Sicherheitslücken werden unter den Kennungen CVE-2026-109618 und CVE-2026-109619 geführt und erreichen einen herausragend hohen Schweregrad.
Ursache sind fundamentale Fehler in der Speicherverwaltung und Fehlerbehandlung des Interpreters, die praktisch jede eingehende Webanfrage durchläuft. Unbefugte Dritte können dadurch ohne vorherige Authentifizierung aus der Ferne Schadcode auf betroffenen Servern ausführen (Remote Code Execution) oder sensiblen Prozessspeicher auslesen, in dem Passwörter, API-Schlüssel und Datenbank-Zugangsdaten liegen.
Da erste Details zu den Lücken an die Öffentlichkeit gelangten, stehen Administratoren und IT-Verantwortliche unter enormem Zeitdruck. Erste automatisierte Angriffe auf ungeschützte Webserver wurden bereits registriert, weshalb das Bundesamt für Sicherheit in der Informationstechnik (BSI) die Lage mit der Warnstufe 3/Orange als außerordentlich hoch einstuft.
Die PHP-Sicherheitslücke wird vom BSI unter der Warnstufe orange geführt, also als außerordentlich hohe Gefährdung eingestuft. Bild: ChatGPT
Betroffene Systeme und Risikopotenzial
Die Tragweite der PHP-Sicherheitslücke PHP2Shell ist immens, da die Skriptsprache das technische Fundament von geschätzt 80 Prozent aller dynamischen Websites bildet. Betroffen sind unzählige Content-Management-Systeme wie WordPress, Typo3, Joomla! und Drupal ebenso wie verbreitete Shop-Systeme (beispielsweise Magento) oder individuelle Webanwendungen. Die Schwachstellen stecken tief im Interpreter-Kern und der Speicherverwaltung von PHP. Dadurch sind Server selbst dann verwundbar, wenn der eigens entwickelte Anwendungscode absolut fehlerfrei programmiert wurde.
Das Gefahrenpotenzial reicht von der vollständigen Serverübernahme über die Verunstaltung von Websites bis hin zum unbefugten Abfluss vertraulicher Kundendaten. Weil die Lücken historisch weit zurückreichen und automatisierte Exploits bereits im Umlauf sind, entfaltet sich die Bedrohung schlagartig.
Sie werden es eventuell gemerkt haben: Im Laufe des gestrigen Tages waren zahlreichen Webseiten weltweit nicht mehr erreichbar. Eine Sicherheitsmaßnahme, um Schaden abzuwenden. Öffentliche Einrichtungen, Kommunen, Kliniken und Unternehmen hatten ihre Webportale vom Netz genommen, um einer Kompromittierung zuvorzukommen.
Sofortmaßnahmen für Server und Anwendungen
Aufgrund der akuten Bedrohungslage und bereits laufender Angriffe müssen Unternehmen unverzüglich handeln. Die PHP Foundation stellt schützende Notfall-Updates bereit (darunter die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35).
Wer PHP über die Paketverwaltung seiner Linux-Distribution, Docker-Container oder einen Managed-Hosting-Anbieter bezieht, muss umgehend prüfen, ob die aktualisierten Pakete bereitstehen und eingespielt wurden. Automatische Updates von Content-Management-Systemen wie WordPress aktualisieren den zugrundeliegenden PHP-Interpreter nicht eigenständig – hier ist ein aktives Eingreifen der IT-Verantwortlichen erforderlich.
Ist eine sofortige Aktualisierung nicht möglich, empfiehlt das BSI als dringende Notfallmaßnahme, betroffene Webserver vorübergehend vom Internet zu trennen oder zu isolieren, bis der Patch installiert werden kann. Rein symptomorientierte Schutzmaßnahmen oder Firewall-Regeln bieten keinen vollständigen Schutz. Da Angriffe bereits vor Veröffentlichung der Patches stattfanden, sollten Administratoren die Systeme zudem auf Spuren einer Kompromittierung prüfen sowie Passwörter und API-Schlüssel rotieren, die im Arbeitsspeicher gelegen haben könnten.
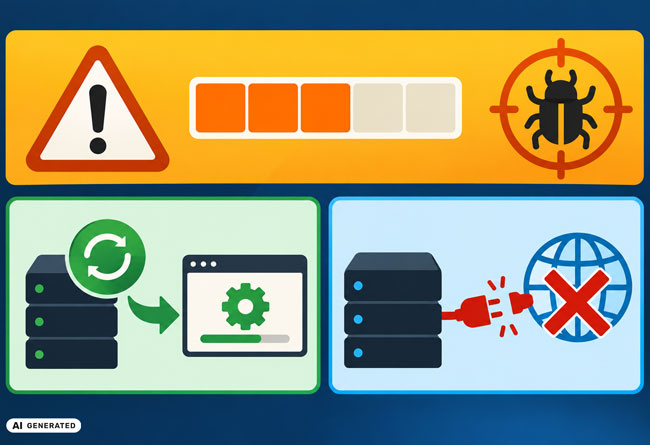
Die PHP-Sicherheitslücke stellt eine erhebliche Gefahr da. Spielen Sie die bereitgestellten Patches schnellstens ein oder trennen Sie Ihren Webserver vom Internet. Bild: ChatGPT
Handlungsbedarf für Unternehmen
Die Vorfälle rund um PHP2Shell verdeutlichen erneut die gravierende Verwundbarkeit moderner IT-Infrastrukturen durch Schwachstellen im Kern weit verbreiteter Basistechnologien. Dass selbst Behörden, Universitäten und Kliniken ihre Webangebote als Notfallmaßnahme vorübergehend vom Netz nehmen mussten, unterstreicht das immense Bedrohungspotenzial. Ungepatchte PHP-Server stellen ein extremes Sicherheitsrisiko dar, das Angreifern Tür und Tor für die vollständige Systemübernahme und den Diebstahl sensibler Unternehmensdaten öffnet.
Für Webseitenbetreiber und IT-Verantwortliche gilt nun die höchste Alarmstufe: Sämtliche Systeme müssen unverzüglich auf gepatchte PHP-Versionen aktualisiert und bestehende Zugangsdaten vorsorglich rotiert werden. Wer die notwendigen Updates nicht sofort einspielen kann, sollte dem Rat der IT-Sicherheitsbehörden folgen und gefährdete Webanwendungen isolieren. Wenn Sie Unterstützung bei der Absicherung Ihrer Serverumgebung oder der Umsetzung zeitkritischer Sicherheitsupdates benötigen, steht Ihnen ein qualifizierter IT-Dienstleister aus dem IT-SERVICE.NETWORK verlässlich zur Seite.
Weiterführende Informationen:
BSI, it-business, business-insider, it-daily, golem, Unsplash/Julio Lopez (Headerbild)
Zur besseren Lesbarkeit verwenden wir im Text die männliche Form. Gemeint sind jedoch immer alle Geschlechter und Geschlechtsidentitäten.

Geschrieben von
IT-SERVICVE.NETWORK ist eine Marke der in Schloß Holte ansässigen SYNAXON. Seit 2016 arbeitet Maren Keller für den PC-SPEZIALIST-Blog und seit 2026 hauptverantwortlich auch für den IT-SERVICE.NETWORK-Blog. Gestartet als Online-Redakteurin ist sie mittlerweile Content Marketing Managerin und trägt unter anderem die Verantwortung für die Inhalte beider Blogs. Die studierte Germanistin und Politologin hat einen Spürsinn für… Weiterlesen
Schreiben Sie einen Kommentar
* = Pflichtfelder
Bitte beachten Sie unsere Datenschutzerklärung