
LOTL-Angriffe zählen zu den heimlichsten und gleichzeitig wirkungsvollsten Methoden der Cyberkriminalität. Die Angreifer schleusen keine klassische Schadsoftware ein, sondern greifen auf Tools zurück, die in der IT-Umgebung vorkommen.
Dazu gehören beispielsweise PowerShell oder Windows Management Instrumentation. Für Sicherheitssysteme wirken diese Aktivitäten wie normale Administration und das macht LOTL-Angriffe so gefährlich. Hier erfahren Sie mehr.
Was ist ein LOTL-Angriff?
LOTL-Angriffe gehören zu den raffiniertesten Angriffsmethoden der heutigen Cyberkriminalität. Der Begriff „Living Off the Land“ (LOTL) beschreibt Angriffe, bei denen Täter ausschließlich vorhandene, legitime Systemwerkzeuge nutzen, um Ihr Netzwerk zu infiltrieren. Das heißt: Statt Schadsoftware einzuschleusen, bedienen sich die Kriminellen vorhandener Komponenten und bauen ihren Angriff darauf auf.
Sie steuern Systeme, greifen auf Daten zu, bewegen sich seitwärts im Netzwerk und verschleiern ihre Spuren – und das alles mit Werkzeugen, die Ihr Unternehmen eigentlich für Administration, Überwachung oder Automatisierung benötigt. Dieser Ansatz verschafft den Angreifern gleich mehrere Vorteile: Sie vermeiden Spuren im Dateisystem, nutzen vertraute Befehle und integrieren ihre Aktivitäten in alltägliche Abläufe.
Für Unternehmen entsteht dadurch ein Bedrohungsszenario, das oft erst sichtbar wird, wenn Angreifer bereits weitreichenden Zugriff besitzen. Die Methode wirkt so effektiv, weil sie auf dem Prinzip beruht, die Infrastruktur des Opfers selbst als Angriffswerkzeug einzusetzen. Unternehmen, die stark auf automatisierte Prozesse, Skripte und Remote-Verwaltung setzen, bieten Angreifern dadurch mehr Angriffsfläche als ihnen bewusst ist.
Ein Mitarbeiter prüft eine auffällige Systemwarnung an seinem Arbeitsplatz. Bild: ChatGPT
Wie funktionieren LOTL-Angriffe?
LOTL-Angriffe setzen auf Skripte im Speicher, auf Konfigurationsänderungen oder auf missbrauchte Systembefehle. Oftmals existiert keine einzelne Datei, die als „Malware“ erkennbar wäre. Deshalb können LOTL-Techniken zur sogenannten dateilosen Malware zählen und entziehen sich häufig herkömmlichen Schutzmechanismen.
Im Detail läuft ein Angriff beispielhaft folgendermaßen ab:
- Ein Mitarbeiter erhält eine täuschend echt wirkende Phishing-Mail und gibt unbewusst seine Zugangsdaten preis. Alternativ nutzen die Angreifer Sicherheitslücken in Software oder gestohlene Zugangsdaten um Zugriff zu bekommen.
- Der Angreifer nutzt diese gültigen Anmeldedaten, um sich in das System einzuloggen – ohne zusätzliche Malware zu installieren.
- Nach dem Login führt er PowerShell-Befehle aus, die Administratoren im Alltag ebenfalls nutzen. Er ruft Systeminformationen ab, scannt interne Netzwerkbereiche und prüft, zu welchen Servern das kompromittierte Konto Zugang erhält. Da PowerShell ein integraler Bestandteil von Windows ist und regelmäßig für Wartungsaufgaben eingesetzt wird, fällt diese Aktivität auf vielen Systemen nicht auf.
- Mit den gesammelten Informationen sucht der Angreifer gezielt Systeme, auf denen er höhere Rechte erlangen kann. Er führt legitime Remote-Administrationsbefehle aus, um sich weiter im Netzwerk zu bewegen. Wenn er Zugriff auf einen Server mit erweiterten Rechten erhält, kann er: Benutzerkonten anlegen oder verändern, auf interne Datenbanken zugreifen, Konfigurationen anpassen und Backdoors einrichten.
All diese Schritte erfolgen ausschließlich über reguläre Windows-Tools und ohne das Ablegen schädlicher Dateien. Dadurch wirkt der gesamte Angriff wie normale Administrationsarbeit – und bleibt häufig unsichtbar, bis Daten abgeflossen sind oder Sabotage vorbereitet wird. Die Ziele der Angreifer sind unterschiedlich: Während einige auf Datendiebstahl aus sind, planen andere im Hintergrund einen späteren Erpressungsversuch.
Werkzeuge für LOTL-Angriffe
Angreifer orientieren sich an denselben Werkzeugen, die Administratoren täglich verwenden. Dazu gehören beispielsweise PowerShell und Windows Management Instrumentation (WMI), spezialisierte Tools und Penetrationstools. In der IT-Sicherheit werden diese zweckentfremdeten Programme als LOLBins (Living Off The Land Binaries) oder LOLScripts bezeichnet. Dazu gehören auch alltägliche Systemhelfer wie certutil (eigentlich zur Zertifikatsprüfung) oder bitsadmin (für Update-Downloads), die von Angreifern zweckentfremdet werden, um unbemerkt Daten zu laden oder auszuführen.
- PowerShell eignet sich ideal, um Skripte zu starten, Befehle remote auszuführen und Code direkt im Arbeitsspeicher zu verarbeiten. Genau diese Flexibilität macht das Framework so attraktiv für Angriffe.
- Windows Management Instrumentation (WMI) dient im normalen Betrieb der Systemverwaltung, bietet aber auch Möglichkeiten, Prozesse unauffällig zu starten oder Informationen über das Netzwerk einzusammeln.
- Spezialisierte Tools wie Mimikatz stammen ursprünglich aus dem Sicherheitsumfeld. Sicherheitsteams testen damit, wie leicht sich Zugangsdaten aus einem System auslesen lassen. Oft kombinieren Angreifer LOTL-Techniken mit eingeschleusten Tools wie Mimikatz. Mit erbeuteten Passwörtern und Hashes bewegen sich Angreifer nahezu frei durch Ihre Umgebung und greifen auf weitere Systeme zu.
- Auch bekannte Penetrationstools wie Cobalt Strike, Netzwerkscanner und Sniffer oder Remote-Management-Werkzeuge spielen eine Rolle. Sie dienen zur Steuerung kompromittierter Systeme, zum Aufbau verschlüsselter Kommunikationskanäle oder zur Bewertung weiterer Angriffsziele.
- Certutil & BITSAdmin sind eigentlich für Zertifikatsverwaltung und Windows-Updates gedacht, Angreifen missbrauchen diese Programme häufig, um unbemerkt Dateien oder Skripte aus dem Internet nachzuladen.
- <>Mshta, Rundll32 & Regsvr32 sind Systemdienste zum Ausführen von Skripten oder DLLs, die Sicherheitsfilter oft umgehen, weil sie digital von Microsoft signiert sind.
Entscheidend ist bei den Angriffen aber nicht das einzelne Produkt, sondern der Ansatz: Der Täter nutzt Werkzeuge, die in vielen professionellen IT-Umgebungen vorhanden sind – und tarnt sich damit geschickt in Ihrem Alltag.
Kriminelle nutzen vorhandenen Tools, um ihre Angriffe auszuführen. Bild: ChatGPT
LOTL: gut getarnt, schwer erkennbar
LOTL-Angriffe sind so gefährlich, weil sie auf Tarnung und unauffälliges Verhalten setzen. Ein wichtiger Grund dafür liegt im fehlenden Dateifokus. Viele Aktivitäten finden direkt im Arbeitsspeicher statt. Da keine klar erkennbare Schadsoftware auf der Festplatte landet, haben klassische Virenscanner wenig Ansatzpunkte.
Zudem arbeiten Angreifer mit Programmen, die viele Unternehmen ohnehin nutzen. PowerShell, WMI oder Remote-Tools stehen in vielen Netzwerken auf der Positivliste. Wenn ein Virenscanner diese Anwendungen grundsätzlich blockieren würde, könnten Administratoren ihre Arbeit nicht mehr erledigen. Diese Ausgangslage spielt Angreifern in die Karten. Sie fügen schädliche Befehle in ansonsten legitime Abläufe ein und bewegen sich dadurch im Schatten des normalen Betriebs.
Ein weiterer Faktor ist die lange Verweildauer. Viele kriminelle Angreifer legen Wert auf leises, aber konsequentes Vorgehen. Sie testen zunächst, wie gut Ihre Überwachung funktioniert, verändern Kleinigkeiten und prüfen die Reaktion. Bleibt alles ruhig, steigern sie ihre Aktivitäten. So entstehen komplexe Angriffsketten, die sich über Monate oder gar Jahre hinziehen. Wenn ein Angriff schließlich offen zutage tritt, etwa durch eine Verschlüsselung, hat der Täter seine Ziele häufig schon erreicht.
LOTL in der Praxis
Im Umfeld von LOTL-Angriffen kommen unterschiedliche Techniken zum Einsatz, die sich ergänzen. Binary Planting oder DLL-Hijacking ersetzt beispielsweise eine legitime Bibliothek durch eine manipulierte Variante. Eine Anwendung lädt dann im Hintergrund die schädliche Version und führt den eingebetteten Code aus. Von außen erscheint lediglich ein normaler Prozess, der wie vorgesehen läuft.
Andere Taktiken nutzen die Windows-Registry. Angreifer legen Einträge an, die beim Systemstart schädlichen Code ausführen. Dieser Code versteckt sich nicht in einer auffälligen Datei, sondern in Speicherbereichen, Konfigurationswerten oder verschleierten Strings. Beim nächsten Neustart greift das System automatisch darauf zu. So bleibt der Angriff aktiv, ohne dass sich eine klare Datei zur Analyse anbietet.
Dateilose Ransomware nutzt ähnliche Konzepte. Angreifer bringen den Verschlüsselungscode oft über Makros in Dokumenten oder über Exploits in Anwendungen in den Speicher. Einmal aktiv, nutzt die Ransomware vorhandene Systemfunktionen, um Dateien zu verschlüsseln. Auf den ersten Blick läuft nur ein legitimes Werkzeug, im Hintergrund laufen jedoch destruktive Befehle.
Wie gefährlich LOTL in der Realität ist, zeigt die Kampagne der Gruppe Volt Typhoon: Die Angreifer nutzten monatelang fast ausschließlich legitime Bordmittel und bestehende Netzwerkfunktionen, um unbemerkt in kritische Infrastrukturen einzudringen – ohne eine einzige traditionelle Malware-Datei zu hinterlassen.
Dateilose Ransomware ist besonders gefährlich, da sie kaum erkannt wird. Bild: ChatGPT
LOTL-Angriffe und die Folgen
Die Auswirkungen eines LOTL-Angriffs können für KMU und Solo-Selbstständige existenzbedrohend sein. Gerät Ihr Unternehmen in das Visier einer solchen Kampagne, droht nicht nur der Verlust sensibler Daten. Angreifer lesen Kundeninformationen aus, kopieren interne Dokumente, greifen auf Finanzdaten zu oder verschaffen sich Zugang zu Cloud-Diensten. In vielen Fällen bleibt unklar, welche Daten bereits abgeflossen sind. Das erschwert eine rechtssichere Bewertung und verunsichert Kunden und Partner.
Kommt Ransomware ins Spiel, folgen häufig Ausfallzeiten. Systeme stehen still, Fachanwendungen sind nicht erreichbar, Mitarbeiter können nicht arbeiten. Jeder Tag, an dem die IT nicht funktioniert, verursacht Kosten. Zugleich wächst der Druck, eine schnelle, aber nicht immer durchdachte Lösung zu finden. Hinzu kommen mögliche Schäden durch Vertragsverletzungen oder Datenschutzverstöße, wenn Fristen oder Meldepflichten nicht eingehalten werden.
Besonders kritisch wirkt sich die begrenzte Personalstärke in kleineren Unternehmen aus. Viele KMU verfügen nicht über ein eigenes Security Operations Center oder ein spezialisiertes IT-Security-Team. Eine Person oder ein kleines Team verantwortet meist alles von der Benutzerverwaltung bis zur Firewall. Ein ausgefeilter LOTL-Angriff überfordert diese Strukturen schnell.
Angriffsindikatoren kennen
Um LOTL-Angriffe zu erkennen, reicht der Blick auf klassische Kompromittierungsindikatoren wie verdächtige Dateien, Hashwerte oder bekannte Signaturen nicht mehr aus. Moderne Ansätze fokussieren sich auf Angriffsindikatoren. Diese Indicators of Attack betrachten das Verhalten von Systemen, Konten und Prozessen im Zusammenhang.
Statt zu prüfen, ob eine Datei bekannt schädlich ist, analysiert eine Lösung, welche Befehle ein Prozess ausführt, mit welchen Systemen er kommuniziert und welche Berechtigungen er nutzt. Ein Beispiel dafür ist ein plötzlich ungewöhnlicher PowerShell-Aufruf auf einem Bürorechner, auf dem normalerweise nur Office-Anwendungen laufen. Wenn dieser Aufruf gleichzeitig eine Verbindung zu einem unbekannten Server aufbaut und Administrationsrechte einsetzt, entsteht ein klares Verdachtsmoment.
Lösungen der Kategorie Endpoint Detection and Response unterstützen diesen Ansatz. Sie erfassen laufend Daten von Endgeräten, Servern und anderen Komponenten und zeichnen relevante Ereignisse auf. In Kombination mit zentralen Logsystemen entstehen Zeitlinien von Aktivitäten, die sich im Nachhinein analysieren lassen. So wird sichtbar, wie ein Angreifer vorgegangen ist und welche Systeme betroffen sind. Gleichzeitig können automatisierte Regeln verdächtige Muster in Echtzeit erkennen und blockieren.
Der Blick auf bekannte Kompromittierungsindikatoren reicht bei einem LOTL-Angriff nicht mehr aus. Bild: ChatGPT
Tipps zum Schutz für KMU
Auch ohne großes Security-Team kann Ihr Unternehmen wirksam gegen LOTL-Angriffe vorgehen. Folgende Tipps und Hinweise haben wir für Sie zusammengetragen:
- Ein Kernbaustein ist das Prinzip minimaler Berechtigungen (Zero Trust). Mitarbeiter arbeiten im Alltag mit normalen Benutzerkonten, administrative Aufgaben laufen über getrennte, streng geschützte Konten. So verringert sich das Risiko, dass ein einzelner kompromittierter Account direkten Vollzugriff auf die gesamte Umgebung ermöglicht (Stichwort PAM).
- Skript- und Administrationswerkzeuge brauchen klare Regeln. PowerShell sollte auf Standard-Arbeitsplätzen stark eingeschränkt werden. Da reine Ausführungsrichtlinien leicht umgangen werden können, empfiehlt sich die Konfiguration des Constrained Language Mode (CLM) in Verbindung mit AppLocker oder Windows Defender Application Control (WDAC). Damit wird verhindert, dass bösartiger Schadcode erweiterte Systemfunktionen im Speicher aufruft. Office-Makros sollten standardmäßig deaktiviert bleiben.
- Ein konsequentes Patch-Management reduziert die Angriffsfläche deutlich. Betriebssysteme, Serveranwendungen, ERP-Systeme, Browser und Plug-ins benötigen regelmäßige Aktualisierungen. Automatisierte Patchprozesse helfen dabei, den Überblick zu behalten und bekannte Schwachstellen rechtzeitig zu schließen.
- Ebenso wichtig ist eine durchdachte Protokollierung. Klassische Logdateien erfassen oft nur, dass ein Befehl lief, nicht was er tat. Für eine wirksame Erkennung von LOTL-Aktivitäten sind die Aktivierung von PowerShell Script Block Logging (Event-ID 4104) sowie die erweiterte Befehlszeilenprotokollierung bei der Prozesserstellung (Event-ID 4688 bzw. via Sysmon) unerlässlich. Erst wenn der tatsächliche Inhalt von Befehlszeilen und Skripten aufgezeichnet wird, können Monitoring-Tools verdächtiges Verhalten im Nachhinein aufdecken.
- Starke Authentifizierung ergibt weiteren Schutz. Mehr-Faktor-Authentifizierung für VPN-Zugänge, Admin-Konten, Cloud-Dienste und Remote-Zugriffe erschwert den Missbrauch gestohlener Passwörter erheblich. Selbst wenn Angreifer Zugangsdaten auslesen, fehlen ihnen die zusätzlichen Bestätigungsfaktoren.
- Ein nicht zu unterschätzender Faktor ist Sensibilisierung. Mitarbeiter sollten verstehen, wie Phishing-Mails aussehen, warum sie Anhänge kritisch prüfen müssen und wie sie verdächtige Ereignisse melden. Kurze, regelmäßige Schulungen wirken hier deutlich besser als einmalige umfangreiche Workshops. Jede vermiedene Klickaktion auf einen bösartigen Link reduziert das Risiko eines ersten Eindringens.
Ein durchdachtes Zusammenspiel dieser Maßnahmen stärkt Ihre Sicherheitsstrategie nachhaltig und erschwert Angreifern jeden weiteren Schritt in Ihrer IT-Umgebung.
Vorgehen nach einem LOTL-Angriff
Wenn Sie Anzeichen für einen möglichen LOTL-Angriff bemerken, lohnt sich ein strukturiertes Vorgehen. Zunächst hilft es, alle Auffälligkeiten zu dokumentieren. Notieren Sie betroffene Systeme, Zeitpunkte, Fehlermeldungen, ungewöhnliche Administratoraktionen und Besonderheiten bei Logins oder Netzwerkverbindungen. Diese Informationen sind später für eine Analyse entscheidend.
Als nächstes sollten Sie Zugänge absichern. Ändern Sie Passwörter für kritische Konten, prüfen Sie Administratorgruppen, deaktivieren Sie verdächtige Benutzer und kontrollieren Sie Fernzugänge. Dabei sollte immer bedacht bleiben, dass unüberlegte Schritte Spuren verwischen können. Gerade bei einem fortgeschrittenen Angriff empfiehlt sich daher frühzeitig die Einbindung von Fachleuten, die Erfahrung mit forensischen Analysen haben.
Eine Isolation einzelner Systeme kann nötig werden, um eine weitere Ausbreitung zu verhindern. Dazu gehören das Trennen vom Netzwerk oder das Einschränken bestimmter Kommunikationswege. Gleichzeitig sollten Backups überprüft werden. Sicherungen benötigen Schutz vor Manipulationen, sonst bleiben sie im Ernstfall unbrauchbar.
Nach der akuten Phase folgt die Härtung der Umgebung. Dabei stehen die Schließung ausgenutzter Schwachstellen, die Anpassung von Berechtigungskonzepten, die Einführung besserer Überwachungsmechanismen und die Überarbeitung von Notfallplänen im Mittelpunkt.
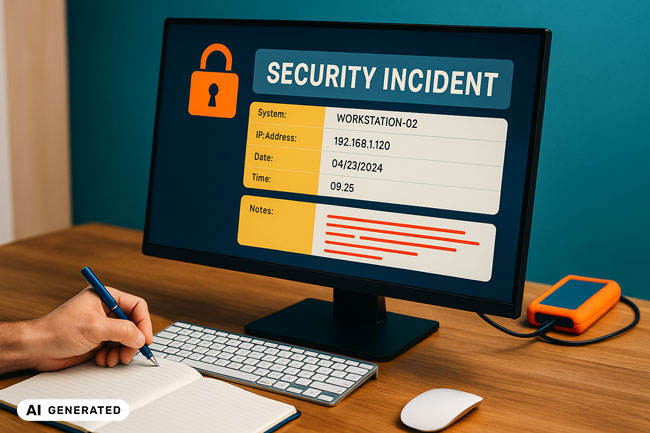
Mit einem Notfallplan können die Folgen einen Hackerangriffs schnell gemeistert werden. Bild: ChatGPT
IT-Sicherheit dank IT-SERVICE.NETWORK
LOTL-Angriffe richten sich längst nicht mehr nur gegen große Konzerne. Auch kleine und mittlere Unternehmen geraten zunehmend in den Fokus, weil sie oft wichtige Daten verarbeiten, aber weniger aufwändige Schutzsysteme betreiben. Genau hier setzen sie Experten aus dem IT-SERVICE.NETWORK an. Sie kennen die typischen Strukturen in KMU und bei Solo-Selbstständigen und richten Sicherheitskonzepte darauf aus.
Gemeinsam mit Ihnen analysieren sie den aktuellen Stand Ihrer IT-Sicherheit. Dazu gehört ein Blick auf Endgeräteschutz, Firewall-Konfiguration, Patch-Management, Backup-Strategien und Berechtigungskonzepte. Auf dieser Basis entwickeln sie praxisnahe Maßnahmen, die zu Ihrem Budget, Ihrer Organisation und Ihrem Risiko passen. Das Ziel besteht darin, die Angriffsfläche zu verkleinern, verdächtige Aktivitäten früher zu erkennen und im Ernstfall handlungsfähig zu bleiben.
Wenn Sie wissen möchten, wie widerstandsfähig Ihre IT-Umgebung gegenüber LOTL-Angriffen und anderen modernen Bedrohungen ist, lohnt sich ein Gespräch mit IT-Experten aus dem IT-SERVICE.NETWORK . Gemeinsam legen Sie fest, welche Schritte als nächstes sinnvoll sind, um Ihr Unternehmen langfristig zu schützen. Nehmen Sie gern Kontakt auf.
Weiterführende Informationen:
crowdstrike, kiteworks, picussecurity, Pexels/Antoni Shkraba Studio (Headerbild)
Zur besseren Lesbarkeit verwenden wir im Text die männliche Form. Gemeint sind jedoch immer alle Geschlechter und Geschlechtsidentitäten.

Geschrieben von
IT-SERVICVE.NETWORK ist eine Marke der in Schloß Holte ansässigen SYNAXON. Seit 2016 arbeitet Maren Keller für den PC-SPEZIALIST-Blog und seit 2026 hauptverantwortlich auch für den IT-SERVICE.NETWORK-Blog. Gestartet als Online-Redakteurin ist sie mittlerweile Content Marketing Managerin und trägt unter anderem die Verantwortung für die Inhalte beider Blogs. Die studierte Germanistin und Politologin hat einen Spürsinn für… Weiterlesen
Schreiben Sie einen Kommentar
* = Pflichtfelder
Bitte beachten Sie unsere Datenschutzerklärung