
Es gibt gute Passwörter und schlechte – und es gibt die 2-Faktor-Authentifizierung, kurz 2FA. Die macht aus schlechten Passwörtern zwar keine guten, bietet aber zusätzlichen Schutz vor Datenklau und unbefugtem Zugriff.
Selbst wenn Passwörter in falsche Hände geraten, verhindert die Zwei-Faktor-Authentifizierung das Eindringen in Ihre IT-Systeme. Welche Verfahren es gibt und wie Sie 2FA in Ihrem Unternehmen einführen, erfahren Sie hier.
2FA: für Unternehmen unverzichtbar
Verschlüsselte Dateien, zerstörte oder gestohlene Daten, Systemausfall: Großangelegte Cyberangriffe bedeuten für Unternehmen finanzielle Verluste in Millionenhöhe. Der Auslöser ist im Betriebsalltag häufig überraschend simpel: ein nachlässiger Umgang mit Passwörtern und Logins. Das Problem: Gestohlene oder durch Phishing abgefangene Zugangsdaten öffnen Angreifern die Tür zu sensiblen Unternehmensnetzwerken und Kundendaten.
Eine grundlegende Vorsichtsmaßnahme ist die Zwei-Faktor-Authentifizierung (2FA). Sie wird auch 2-Wege-Authentifizierung oder im behördlichen Kontext auch als Zwei-Faktor-Authentisierung bezeichnet und funktioniert nach dem altbekannten Muster: Doppelt hält besser.
Die Zwei-Faktor-Authentifizierung (2FA) beschreibt ein Sicherheitsverfahren, bei dem sich Benutzer mit zwei voneinander unabhängigen Komponenten identifizieren müssen, bevor ihnen der Zugriff gewährt wird. Selbst wenn Cyberkriminelle in den Besitz eines gültigen Kennworts gelangen, bleibt ihnen das System ohne den zweiten Identitätsnachweis verschlossen. Entsprechend listet das Bundesamt für Sicherheit in der Informationstechnik (BSI) 2FA seit Jahren als elementare Schutzmaßnahme im IT-Grundschutz auf.
Die Zwei-Faktor-Authentifizierung funktioniert nach dem Motto: Doppelt hält besser. Sprich: Nur wer alle Schlüssel besitzt/kennt, erhält Zugriff. Bild: Unsplash/FlyD
Was ist 2FA? Die Drei-Faktoren-Logik
Die Zwei-Faktor-Authentifizierung (englisch: 2-factor authentication) basiert auf dem Prinzip, dass ein einzelnes Kennwort keinen ausreichenden Schutz für digitale Identitäten und sensible Firmenkonten bietet. Um Zugriff auf Daten, Programme oder Netzwerke zu erhalten, müssen sich Anwender über zwei voneinander unabhängige Faktoren identifizieren. Diese Sicherheitsabfrage erfordert Komponenten aus zwei unterschiedlichen Kategorien:
• Wissen: Informationen, die der Anwender kennt (zum Beispiel Passwort, PIN oder Master-Passwort).
• Besitz: Physische Gegenstände oder digitale Schlüssel, die der Anwender besitzt (zum Beispiel Smartphone, Authentikator-App, TAN-Generator, FIDO2-Security-Key oder USB-Token).
• Sein: Körperspezifische Merkmale, die den Anwender eindeutig identifizieren (zum Beispiel Fingerabdruck, Gesichtserkennung oder Iris-Scan).
Erst wenn zwei Faktoren aus verschiedenen Kategorien erfolgreich bestätigt wurden, gibt das System den Zugriff frei. Ein zweiter Faktor aus derselben Kategorie – etwa die Abfrage eines zweiten Passworts – stellt keine Zwei-Faktor-Authentifizierung dar. Diese zweistufige Barriere schützt Zugänge bei Cloud-Diensten, E-Mail-Anbietern, Banking-Software, Social-Media-Plattformen oder behördlichen Portalen wie ELSTER wirksam vor unbefugter Übernahme.
Wissen: Passwörter und PINs als erste Hürde
Der erste Faktor in einem klassischen Zwei-Faktor-Authentifizierungsverfahren entstammt in der Regel der Kategorie Wissen. Hierzu zählen klassische Komponenten wie ein vom Nutzer gewähltes Passwort, eine PIN oder ein persönliches Kennwort. Im Unternehmensumfeld bildet diese Abfrage den vertrauten Einstieg in den Anmeldevorgang.
Allerdings zeigt die Praxis, dass reine Wissensfaktoren allein verletzlich sind. Schwache, mehrfach verwendete oder von Cyberkriminellen durch Social Engineering und Phishing erbeutete Passwörter hebeln einfache Anmeldesysteme mühelos aus. Die Zwei-Faktor-Authentifizierung setzt genau an diesem Punkt an: Das Passwort bleibt zwar als erste Barriere bestehen, gewährt aber ohne die Bestätigung eines zweiten, unabhängigen Merkmals keinen Zugriff mehr auf das Benutzerkonto oder das Firmennetzwerk.
Passwort oder Pin reichen für eine sichere Anmeldung nicht aus. Bild: Unsplash/Jakub Żerdzicki
Besitz: Von Authentikator-Apps und Security Keys zu Passkeys
Der zweite Faktor stammt idealerweise aus der Kategorie Besitz und stellt sicher, dass eine Anmeldung ohne ein physisches Gerät oder ein registriertes digitales Zertifikat fehlschlägt. Während in der Vergangenheit häufig TAN-Generatoren oder SMS-Codes genutzt wurden, setzen moderne Sicherheitskonzepte auf wesentlich sicherere Alternativen. Standard sind heute sogenannte Time-based One-Time Password (TOTP) Apps wie der Google Authenticator oder der Microsoft Authenticator. Diese generieren lokal auf dem Smartphone in kurzen Intervallen fortlaufend neue, zeitlich begrenzte Bestätigungscodes. Noch komfortabler sind Push-Authentifizierungen, bei denen ein Anmeldeversuch direkt per App-Benachrichtigung freigegeben wird.
Für besonders schutzbedürftige Unternehmensumgebungen bieten physische Security Keys auf Basis des FIDO2-Standards – etwa YubiKeys oder USB-Tokens – das höchste Sicherheitsniveau. Sie kommunizieren direkt mit der Anwendung und sind immun gegen Phishing-Angriffe. Eine zukunftsweisende Weiterentwicklung dieser Besitzkomponente sind sogenannte Passkeys. Bei diesem Verfahren wird das klassische Passwort vollständig durch ein kryptografisches Schlüsselpaar ersetzt. Der private Schlüssel verbleibt sicher auf dem Gerät des Anwenders und wird über Biometrie oder Geräte-PIN freigeschaltet, was den Anmeldevorgang im Arbeitsalltag massiv vereinfacht und beschleunigt.
Sein: Fingerabdruck und Gesichtserkennung im Berufsalltag
Die dritte Kategorie bildet das Sein. Dabei handelt es sich um biometrische Merkmale. Sie nutzt unveränderliche körperliche Merkmale eines Nutzers, wie Fingerabdrücke, Gesichtserkennung (beispielsweise über Windows Hello oder Apple Face ID) oder Iris-Scans. Im betrieblichen Alltag hat sich die biometrische Authentifizierung vor allem zur lokalen Freischaltung von Hardware etabliert. Sie ersetzt dabei jedoch nicht die zweistufige Sicherheitskette, sondern dient als extrem schneller und benutzerfreundlicher Schlüssel zur Autorisierung des zweiten Faktors – etwa beim Zugriff auf einen im Gerät gespeicherten Passkey oder eine Authentikator-App.
Die Kombination aus Biometrie und Besitz bietet Unternehmen ein hohes Schutzniveau bei maximaler Anwenderakzeptanz. Da biometrische Merkmale untrennbar mit der Person verknüpft sind, können sie weder verlegt noch wie ein statisches Passwort weitergegeben werden. Gleichzeitig sorgt die lokale Verarbeitung auf dem Endgerät dafür, dass sensible Sensordaten den Security-Chip des Unternehmensgeräts niemals verlassen.
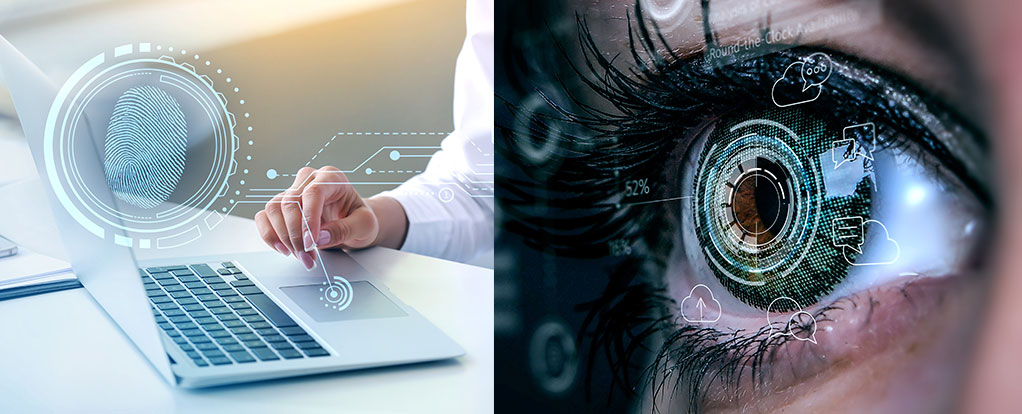
Ob Fingerabdruck oder Iris-Scan – biometrische Merkmale gelten als extrem sicher und schützen sensible Daten zuverlässig. Bild: stock.adobe.com/Pixel-Shot/Sergey Nivens/Montage: IT-SERVICE.NETWORK
2FA im betrieblichen Einsatz
In modernen Unternehmensnetzwerken sollte die Zwei-Faktor-Authentifizierung überall dort als verbindlicher Standard etabliert werden, wo vertrauliche Daten verarbeitet werden oder Zugriffe auf die IT-Infrastruktur erfolgen. Dies betrifft insbesondere den externen Zugriff auf das Firmennetzwerk via VPN sowie Fernwartungszugänge und Remotedesktop-Verbindungen. Ebenso unverzichtbar ist die doppelte Absicherung bei zentralen Cloud-Diensten, E-Mail-Konten und Kollaborationsplattformen wie Microsoft 365.
Darüber hinaus schützt die 2FA kritische Fachanwendungen – von ERP- und CRM-Systemen über Finanzbuchhaltung und die elektronische Steuerübermittlung per ELSTER bis hin zum Online-Banking und Zahlungsverkehr. Da Cyberkriminelle häufig versuchen, administrative Konten zu übernehmen, müssen auch die Zugänge von Systemadministratoren konsequent mit einem zweiten Faktor abgesichert werden. So wird verhindert, dass eine einzelne kompromittierte Anmeldeinformation die gesamte Unternehmens-IT gefährdet.
Vor- und Nachteile moderner 2FA-Verfahren
Die Einführung der Zwei-Faktor-Authentifizierung hebt das IT-Sicherheitsniveau im Unternehmen drastisch an, bringt im Betriebsalltag jedoch auch organisatorische und technische Faktoren mit sich, die gegeneinander abgewogen werden müssen. Ein strukturierter Blick auf den Nutzen und die verbleibenden Hürden zeigt, warum moderne Verfahren klassischen Methoden vorzuziehen sind:
• Vorteile: Die zusätzliche Barriere entzieht gängigen Angriffsmethoden wie Automated Credential Stuffing, Phishing oder Passwort-Leaks die Grundlage, da ein gestohlenes Passwort ohne den zweiten Faktor nutzlos bleibt.
• Nachteile: Der Anmeldevorgang erfordert einen Zwischenschritt und die benötigten Besitz- oder Biometriefaktoren müssen den Anwendern verlässlich zur Verfügung stehen. Sonst heißt es: Die Konsequenz: kein Token, kein Zugriff. Hinzu kommen natürlich auch Kosten für die Erstanschaffung oder im Fall des Verlusts für die Ersatzbeschaffungen.
Für IT-Verantwortliche gilt es daher, die Balance zwischen maximaler Schutzwirkung und hoher Alltagstauglichkeit für die Mitarbeiter zu finden.
Die Zwei-Faktor-Authentifizierung steigert die IT-Sicherheit im Unternehmen, bringt aber auch Herausforderungen mit sich. Bild: ChatGPT (Bild generiert mit KI)
Hohe Schutzwirkung gegen Phishing und Passwort-Diebstahl
Der größte Sicherheitsgewinn der Zwei-Faktor-Authentifizierung liegt in der wirksamen Abschirmung gegen automatisierte Massenangriffe, Credential Stuffing und den Diebstahl von Zugangsdaten. Gelangen Passwörter durch Datenlecks oder geschickte Phishing-E-Mails in falsche Hände, schlägt der Anmeldeversuch der Angreifer am zweiten Faktor fehl.
Insbesondere moderne Verfahren wie FIDO2-Security-Keys und Passkeys bieten einen vollständigen Schutz vor Phishing-Angriffen, da die Authentifizierung fest an die kryptografische Identität der Zielwebseite gebunden ist. Selbst wenn Mitarbeiter verleitet werden, ihr Passwort auf einer gefälschten Website einzugeben, lässt sich der zweite kryptografische Faktor auf einer fremden Domain schlichtweg nicht abfangen oder wiederverwenden.
Typische Hürden: Akzeptanz, Kosten und Verlust von Faktoren
Trotz des enormen Sicherheitsgewinns bringt die Umstellung auf die Zwei-Faktor-Authentifizierung im betrieblichen Alltag organisatorische und praktische Herausforderungen mit sich. Auf Seiten der Mitarbeiter erfordert die zusätzliche Sicherheitsabfrage eine Umstellung gewohnter Abläufe. Wird das Verfahren als störend oder kompliziert wahrgenommen, sinkt die Nutzerakzeptanz. Zudem entstehen für Unternehmen Kosten – sei es für die Erstanschaffung physischer FIDO2-Hardware-Tokens oder für die Bereitstellung und Verwaltung dedizierter Dienst-Smartphones.
Ein wesentliches Risikoszenario im laufenden Betrieb ist der Verlust oder Defekt des zweiten Faktors: Ein verlegter Security Key, ein defektes Dienst-Handy oder ein versehentlich gelöschter Authentikator sperrt Mitarbeiter umgehend aus ihren Systemen aus. Damit solche Vorfälle nicht zu kostspieligen Arbeitsausfällen führen, müssen IT-Verantwortliche vorab klare Notfall- und Wiederherstellungsprozesse etablieren. Administratoren benötigen definierte, hochgradig abgesicherte Vertretungs- und Reset-Verfahren, um gesperrte Konten schnell und identitätsgeprüft wieder freizugeben.
Geht der zweite Faktor verloren, ist es wichtig, dass die IT klare Regeln und einen Notfallplan zur Wiederherstellung hat. Bild: Unsplash/Jakub Żerdzicki
Checkliste: 2FA im Unternehmen einführen
Die Einführung der Zwei-Faktor-Authentifizierung verlangt neben der technischen Bereitstellung auch organisatorische Sorgfalt. Die folgenden Prüffragen des Bundesamts für Sicherheit in der Informationstechnik (BSI) unterstützen IT-Verantwortliche dabei, die 2FA-Lösung im Betrieb lückenlos abzusichern:
- Schutzbedarf prüfen: Sind die gewählten Identifikations- und Authentifizierungsmechanismen dem Schutzbedarf Ihrer Unternehmensdaten angemessen?
- Lückenlose Absicherung: Ist sichergestellt, dass jede weitere Interaktion mit Systemen oder Anwendungen erst nach der zweiten erfolgreichen Authentifizierung möglich ist?
- Rechteverwaltung beschränken: Können ausschließlich autorisierte Administratoren die Authentifizierungsdaten für Benutzer anlegen oder verändern?
- Übertragung absichern: Ist die automatische Verarbeitung der Authentifizierungsdaten durch das IT-System jederzeit gegen Ausspähung, Veränderung und Zerstörung geschützt?
- Anmeldeversuche begrenzen: Beenden die eingesetzten Authentifizierungsmechanismen einen Anmeldevorgang nach einer vorgegebenen Anzahl von Fehlversuchen?
- Inaktive Konten sperren: Werden abgelaufene oder inaktive Benutzerkennungen automatisch gesperrt?
- Vorgänge protokollieren: Werden Anmelde- und Authentifizierungsvorgänge zum Schutz der Unternehmensdaten angemessen und datenschutzkonform protokolliert?
Durch die konsequente Beantwortung dieser Kriterien stellen Sie sicher, dass Ihre 2FA-Lösung keine unbeabsichtigten Sicherheitslücken aufweist und im Arbeitsalltag zuverlässig greift.
Passende 2FA-Lösung für Ihr Unternehmen
Durch die 2-Faktor-Authentifizierung haben es Angreifer merklich schwerer, sich Zugang zu Ihren Daten und Systemen zu verschaffen – ganz gleich, welche Form der 2FA Sie wählen. Damit bildet sie ein unverzichtbares Fundament für moderne IT-Sicherheitskonzepte in Unternehmen, denn sie schützt vertrauliche Unternehmensdaten, Kundeninformationen und kritische Fachanwendungen wirksam vor Datenklau und Identitätsdiebstahl. Selbst wenn Passwörter durch Phishing-Angriffe oder Sicherheitslücken bei Drittanbietern kompromittiert werden, verhindert der zweite Authentifizierungsfaktor das unbefugte Eindringen in Ihre Systeme.
Für eine erfolgreiche Umsetzung im Betrieb kommt es darauf an, benutzerfreundliche und zukunftssichere Verfahren wie Authentikator-Apps oder FIDO2-Security-Keys auszuwählen und klare Vertretungs- sowie Notfallprozesse zu etablieren. Wollen Sie Ihre Systeme mit geringem Aufwand vor Datenklau und Identitätsdiebstahl bestmöglich absichern? Das IT-SERVICE.NETWORK unterstützt Sie gern dabei. Kontaktieren Sie dafür IT-Dienstleister in Ihrer Nähe, die Ihr System auch gleich einem IT-Sicherheitscheck unterziehen.
Weiterführende Informationen:
BSI, BSI, Unsplash/NSYS Group (Headerbild)
Zur besseren Lesbarkeit verwenden wir im Text die männliche Form. Gemeint sind jedoch immer alle Geschlechter und Geschlechtsidentitäten.

Geschrieben von
IT-SERVICVE.NETWORK ist eine Marke der in Schloß Holte ansässigen SYNAXON. Seit 2016 arbeitet Maren Keller für den PC-SPEZIALIST-Blog und seit 2026 hauptverantwortlich auch für den IT-SERVICE.NETWORK-Blog. Gestartet als Online-Redakteurin ist sie mittlerweile Content Marketing Managerin und trägt unter anderem die Verantwortung für die Inhalte beider Blogs. Die studierte Germanistin und Politologin hat einen Spürsinn für… Weiterlesen
Schreiben Sie einen Kommentar
* = Pflichtfelder
Bitte beachten Sie unsere Datenschutzerklärung